Cybersicherheit für Privatanwender: Praktische Tipps für den digitalen Alltag
Ob Onlinebanking, Einkäufe oder private Fotos: Im Alltag liegen viele persönliche Daten auf Geräten und in Konten. Schon wenige Gewohnheiten können das Risiko durch Cyberangriffe deutlich senken. Die folgenden Tipps helfen Ihnen, die wichtigsten Schutzmaßnahmen einzurichten und im Ernstfall ruhig zu handeln.
Die wichtigsten Risiken für private Nutzer
Private Nutzer sind vor allem durch Phishing, Schadsoftware und gestohlene Zugangsdaten gefährdet. Wer diese Risiken kennt, kann verdächtige Situationen früher erkennen und passende Schutzmaßnahmen ergreifen.
Phishing beginnt oft mit einer Nachricht, die scheinbar von einer Bank, einem Paketdienst oder einem bekannten Onlinekonto stammt. Sie fordert zu einer dringenden Aktion auf, etwa zur Bestätigung von Zahlungsdaten. Ein Klick kann auf eine gefälschte Anmeldeseite führen oder einen schädlichen Download starten.
Schadsoftware gelangt unter anderem über manipulierte Anhänge, unseriöse Downloads oder veraltete Programme auf Geräte. Sie kann Dateien ausspähen, Daten verschlüsseln oder unerwünschte Werbung anzeigen. Ein weiteres Risiko entsteht, wenn ein Passwort, das bei mehreren Diensten wiederverwendet wird, durch ein Datenleck bekannt wird: Angreifer probieren es dann auch bei anderen Konten aus.
Auch verlorene oder ungesperrte Smartphones sowie schlecht gesicherte Heimrouter können persönliche Daten gefährden. Schutz funktioniert deshalb am besten als Kombination: Konten absichern, Geräte aktuell halten und vorsichtig mit Nachrichten, Links und Downloads umgehen.
Konten mit starken Passwörtern und 2FA schützen
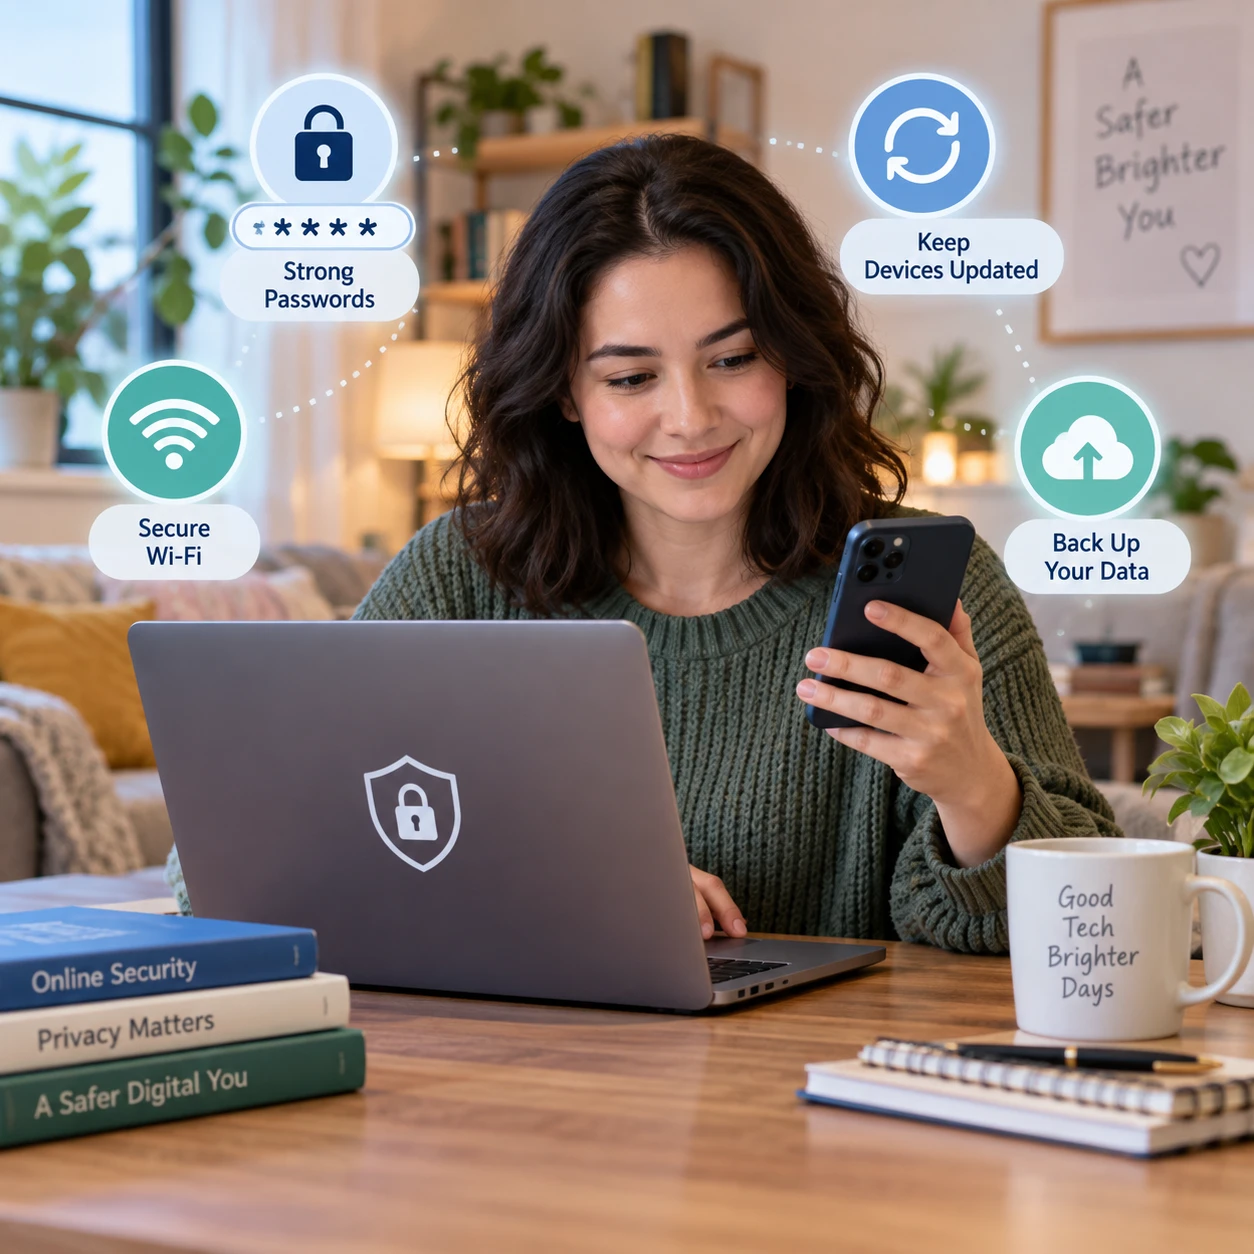
Verwenden Sie für jedes wichtige Konto ein eigenes, langes Passwort und aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA). So reicht ein gestohlenes Passwort allein meist nicht aus, um sich anzumelden.
Ein Passwortmanager erstellt und speichert individuelle Passwörter. Sie müssen sich dann nur ein starkes Master-Passwort merken. Wählen Sie dafür eine lange, einzigartige Passphrase und schützen Sie das Konto des Passwortmanagers nach Möglichkeit ebenfalls mit 2FA. Speichern Sie das Master-Passwort nicht ungeschützt in einer Notiz auf dem Smartphone.
Aktivieren Sie 2FA zuerst bei E-Mail, Bank, Apple- oder Google-Konto und sozialen Netzwerken. Ein Authenticator-App-Code oder ein Sicherheitsschlüssel ist in der Regel sicherer als ein Code per SMS; SMS bleibt jedoch besser als gar kein zweiter Faktor. Bewahren Sie Wiederherstellungscodes an einem sicheren Ort auf, damit Sie sich bei Verlust des Telefons nicht aussperren.
Vermeiden Sie persönliche Angaben wie Geburtsdatum oder Haustiernamen als Passwort. Ändern Sie ein Passwort, wenn ein Dienst einen Vorfall meldet oder Sie es versehentlich auf einer verdächtigen Seite eingegeben haben. Routinemäßiges Ändern ohne Anlass ist weniger wichtig als einzigartige Passwörter und 2FA.
Geräte und Software aktuell halten
Installieren Sie Sicherheitsupdates für Betriebssysteme, Browser, Apps und Router zeitnah. Updates schließen bekannte Schwachstellen, die Angreifer sonst gezielt ausnutzen können.
Aktivieren Sie automatische Updates, sofern sie auf Ihrem Gerät verfügbar sind, und starten Sie das Gerät bei Bedarf neu, damit die Installation abgeschlossen wird. Nutzen Sie außerdem aktuelle Browser und entfernen Sie Apps oder Programme, die Sie nicht mehr brauchen. Ein Gerät, das keine Sicherheitsupdates mehr erhält, sollte möglichst ersetzt oder nicht mehr für sensible Konten verwendet werden.
Der integrierte Virenschutz moderner Betriebssysteme bietet vielen Privatanwendern eine sinnvolle Grundabsicherung, wenn er aktiv und aktuell ist. Laden Sie zusätzliche Sicherheitssoftware nur aus vertrauenswürdigen Quellen und prüfen Sie, ob sie mit dem vorhandenen Schutz zusammenarbeitet. Mehrere parallel laufende Virenschutzprogramme können sich gegenseitig stören und machen ein unsicheres Verhalten nicht wett.
Aktivieren Sie eine Bildschirmsperre mit PIN, Passwort oder biometrischer Entsperrung. Stellen Sie die automatische Sperre auf eine kurze Zeit ein. So bleiben E-Mails, Fotos und gespeicherte Sitzungen besser geschützt, wenn das Gerät kurz unbeaufsichtigt ist.
Phishing und verdächtige Nachrichten erkennen
Prüfen Sie unerwartete Nachrichten, bevor Sie auf Links klicken, Anhänge öffnen oder Daten eingeben. Besonders verdächtig sind Zeitdruck, ungewöhnliche Zahlungsforderungen und Aufforderungen, Zugangsdaten über einen Link zu bestätigen.
Gehen Sie bei einer fragwürdigen E-Mail oder SMS in dieser Reihenfolge vor:
- Absender prüfen: Kontrollieren Sie die vollständige Adresse oder Telefonnummer. Ein bekannter Anzeigename beweist nicht, wer die Nachricht tatsächlich geschickt hat.
- Link kontrollieren: Öffnen Sie die Zieladresse nicht automatisch. Rufen Sie die Website lieber über ein gespeichertes Lesezeichen oder durch manuelle Eingabe der bekannten Adresse auf.
- Inhalt hinterfragen: Ungewohnte Sprache, Druck zur sofortigen Handlung oder überraschende Rechnungen sind Warnzeichen. Auch fehlerfreie Nachrichten können gefälscht sein.
- Kontakt unabhängig bestätigen: Nutzen Sie die offizielle App oder eine bekannte Telefonnummer, nicht die Kontaktdaten aus der verdächtigen Nachricht.
Öffnen Sie keine unerwarteten Anhänge, auch wenn sie scheinbar von einer bekannten Person stammen. Fragen Sie im Zweifel über einen anderen Kanal nach. Melden Sie Phishing über die Funktionen Ihres E-Mail- oder Messengerdienstes und löschen Sie die Nachricht anschließend.
WLAN, Smartphone und Privatsphäre absichern
Schützen Sie Ihr Heim-WLAN mit einem starken, einzigartigen Passwort und aktueller Router-Software. Sichern Sie auch Smartphone-Einstellungen und App-Berechtigungen, damit private Daten nicht unnötig geteilt werden.
Ändern Sie das voreingestellte Administrationspasswort des Routers und verwenden Sie, wenn verfügbar, WPA2 oder WPA3 als WLAN-Verschlüsselung. Prüfen Sie gelegentlich, ob der Hersteller Firmware-Updates bereitstellt. Ein separates Gastnetz ist praktisch für Besucher und vernetzte Geräte, die keinen Zugriff auf Ihre privaten Geräte benötigen.
In öffentlichen WLANs sollten Sie sensible Vorgänge möglichst über die offizielle App oder das Mobilfunknetz erledigen. Ein Schloss-Symbol im Browser schützt die Verbindung zur Website, bestätigt aber nicht, dass die Seite seriös ist. Deaktivieren Sie automatische Verbindungen zu unbekannten WLANs und entfernen Sie Netzwerke, die Sie nicht mehr verwenden.
Bei Smartphones helfen automatische Updates, Gerätesperre und die Ortungs- oder Fernlöschfunktion des Herstellers. Installieren Sie Apps nur aus offiziellen App-Stores. Prüfen Sie, ob eine Taschenlampen-App wirklich Zugriff auf Kontakte oder Mikrofon braucht, und entziehen Sie unnötige Berechtigungen. Teilen Sie Standort, Fotos und persönliche Angaben nur, wenn es für den jeweiligen Dienst erforderlich ist.
Backups erstellen und im Ernstfall reagieren
Erstellen Sie regelmäßig Backups wichtiger Fotos, Dokumente und anderer persönlicher Dateien, und prüfen Sie gelegentlich, ob sich daraus etwas wiederherstellen lässt. Eine Sicherung schützt vor Geräteverlust, Defekt und Ransomware, wenn sie nicht dauerhaft mit dem betroffenen Gerät verbunden ist.
Eine alltagstaugliche Routine ist ein automatisches Backup in einen vertrauenswürdigen Cloudspeicher oder auf ein externes Laufwerk. Für besonders wichtige Dateien können Sie beide Wege kombinieren. Trennen Sie ein externes Laufwerk nach der Sicherung wieder vom Computer: Sonst kann Schadsoftware unter Umständen auch die angeschlossene Kopie verschlüsseln. Sichern Sie mindestens die Dateien, die Sie nicht ohne Weiteres ersetzen könnten, und legen Sie einen regelmäßigen Termin fest, etwa wöchentlich oder monatlich je nach Nutzung.
Wenn Sie einen Angriff vermuten, handeln Sie besonnen und in dieser Reihenfolge:
- Trennen Sie ein möglicherweise infiziertes Gerät vom Internet, ohne verdächtige Dateien weiter zu öffnen.
- Ändern Sie Passwörter für betroffene Konten von einem anderen, vertrauenswürdigen Gerät aus. Beginnen Sie mit der E-Mail-Adresse, über die andere Konten zurückgesetzt werden können.
- Kontaktieren Sie bei verdächtigen Bankbewegungen sofort Ihre Bank und lassen Sie gegebenenfalls Karten oder Zugänge sperren.
- Sichern Sie relevante Nachrichten und notieren Sie, was passiert ist. Nutzen Sie danach die offiziellen Wiederherstellungs- und Meldewege des jeweiligen Dienstes.
Bei Datenverlust kann ein sauberes Backup die Wiederherstellung erleichtern. Spielen Sie es erst zurück, wenn das betroffene Gerät bereinigt oder neu eingerichtet wurde, damit Sie die Schadsoftware nicht erneut einspielen.
Häufige Fragen zur Cybersicherheit
Wie erkenne ich eine Phishing-Nachricht?
Ungewöhnlicher Zeitdruck, unerwartete Zahlungs- oder Login-Aufforderungen und verdächtige Absender sind Warnzeichen. Öffnen Sie den enthaltenen Link nicht, sondern prüfen Sie die Anfrage über die offizielle App oder Website.
Reicht ein Virenschutz für mein Gerät aus?
Virenschutz ist ein wichtiger Baustein, aber kein vollständiger Schutz. Updates, einzigartige Passwörter, 2FA, Backups und vorsichtiger Umgang mit Links bleiben ebenfalls nötig.
Wie oft sollte ich meine Daten sichern?
Sichern Sie so oft, wie Sie neue wichtige Dateien erstellen. Für viele Privathaushalte ist ein wöchentliches automatisches Backup ein guter Ausgangspunkt; bei häufigen Änderungen kann eine tägliche Sicherung sinnvoll sein.
Was sollte ich tun, wenn mein Konto gehackt wurde?
Ändern Sie das Passwort von einem sicheren Gerät aus, aktivieren Sie 2FA und melden Sie sich von unbekannten Sitzungen ab. Sichern Sie zuerst das zugehörige E-Mail-Konto und wenden Sie sich bei Zahlungsdaten oder Geldverlust direkt an den Anbieter beziehungsweise Ihre Bank.
Für den Einstieg müssen Sie nicht alles auf einmal umstellen. Sichern Sie zuerst E-Mail- und Bankkonto mit einzigartigen Passwörtern und 2FA, aktivieren Sie Updates und richten Sie ein Backup ein. Diese wenigen Schritte schaffen eine belastbare Grundlage für mehr Datenschutz und Sicherheit im digitalen Alltag.